
Kaspersky araştırmacıları, Apple'ın işletim sistemi macOS'i hedef alan "MacSync" adlı bilgi hırsızı yazılımın güncel ve çok daha karmaşık bir versiyonunu belirledi. 2024-2025 yılları arasında AMOS hırsız yazılımının bir uzantısı olarak ortaya çıkan MacSync, Eylül 2026 itibarıyla evrim geçirerek daha tehlikeli bir yapıya büründü.
### Karmaşık Bulaşma Yöntemi
Yeni sürüm, sisteme sızmak için geliştirilmiş bir bulaşma zinciri kullanıyor. Bu süreçte cihazlara hem bilgi hırsızı (infostealer) hem de bir arka kapı (backdoor) yazılımı yerleştiriliyor. Söz konusu saldırı, kullanıcının bir belge paylaşım aracı veya kripto cüzdan uygulaması gibi görünen kötü amaçlı dosyaları indirmesiyle başlıyor. Bazı vakalarda ise saldırganların herkese açık iCloud takvim girdilerinde .ics formatlı dosyalar barındırarak süreci başlattığı görülüyor.
### Yönetici Parolası Üzerinden Manipülasyon
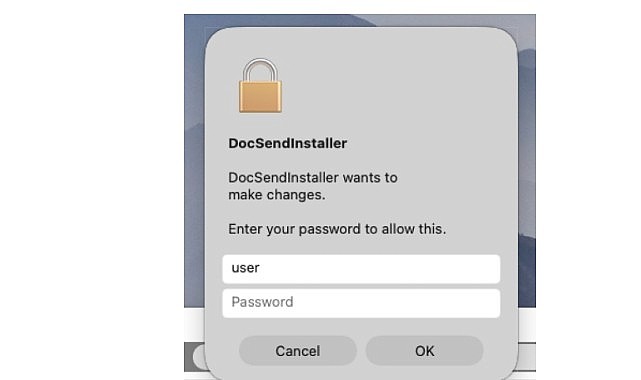
Yazılım, kullanıcıyı aldatmak için oldukça profesyonel bir yöntem izliyor. Çalıştırıldığında meşru bir uygulama gibi davranan MacSync, kurbandan yönetici parolası talep ediyor. Parola girildikten sonra ekrana uygulamanın "hasarlı" olduğuna dair sahte bir uyarı geliyor ve kullanıcının dosyayı silmesi isteniyor. Ancak bu aşamada sistem arka planda çoktan ele geçirilmiş oluyor.
Yazılımın hedeflediği veriler şunlar:
* Web tarayıcı verileri: Geçmiş, çerezler ve kayıtlı oturum bilgileri.
* Kripto cüzdan uygulamaları ve verileri.
* Telegram mesajlaşma geçmişi.
* Keychain dosyası, SSH ve ZSH yapılandırmaları.
* Cihaz donanım bilgileri ve uygulama listeleri.
### Arka Kapı ile Uzaktan Kontrol
MacSync’in bir parçası olan arka kapı, kendini sistemin Finder uygulaması gibi gizleyerek saldırganlara tam erişim sağlıyor. Bu sayede saldırganlar, tarayıcılara kötü amaçlı eklentiler yükleyebiliyor veya Ledger gibi meşru kripto cüzdan uygulamalarını sahteleriyle değiştirebiliyor. Cihaz üzerinde rastgele kod çalıştırma yeteneğine de sahip olan bu yazılım, kullanıcı dosyalarını uzaktan toplayabiliyor.
### Uzmanlardan Kritik Uyarı
Kaspersky Güvenlik Uzmanı Sergey Puzan, yeni sürümün eskisinden çok daha tehlikeli olduğunu vurguladı: "Yeni keşfedilen MacSync sürümü, sunduğu yeni yetenekler ve daha karmaşık hâle getirilen enfeksiyon zinciriyle önceki varyantlardan belirgin şekilde ayrılıyor. Tehdit aktörleri, kurbanın cihazına ilk erişimi sağlamak adına sosyal mühendislik yöntemlerini de hızla geliştiriyor."
Puzan, kullanıcıları özellikle yönetici parolası isterken dikkatli olmaları konusunda uyararak, "Cihazdaki en hassas verileri ve giriş kimliklerini koruyan kilit unsur yönetici parolasıdır; uygulamalar bu parolayı talep ettiğinde kullanıcılar her zamankinden daha dikkatli yaklaşmalıdır" ifadelerini kullandı.
Kaspersky tarafından yapılan açıklamada, güvenlik çözümlerinin bu tehditleri tespit edip etkisiz hale getirdiği belirtildi. Yazılıma dair kapsamlı teknik analizler ise Securelist.com üzerinden kamuoyuyla paylaşılacak.
Bilim ve Teknoloji
Yayınlanma: 17 Eylül 2026 - 18:01
Kaspersky macOS Kullanıcılarını Uyardı: Yeni MacSync Tehdidi Tespit Edildi
Kaspersky araştırmacıları, macOS işletim sistemini hedef alan ve "MacSync" adıyla bilinen bilgi hırsızı (infostealer) yazılımın gelişmiş, güncel bir varyantını ortaya çıkardı. İlk olarak 2024–2025 döneminde AMOS hırsız yazılımının bir türevi olarak görülen MacSync, kapsamlı bir evrim geçirdi.
Bilim ve Teknoloji
17 Eylül 2026 - 18:01
İlginizi Çekebilir

Son Haberler
2026 Haziran Hayvancılık Verileri Açıklandı: Büyükbaş ve Küçükbaş...
Akaryakıt İstasyonlarında "Zam Bekletmesi" İddiası: Tüketicilerden...
Burhaniye Belediyesi’nden Yeşil Alanlarda Kapsamlı Bakım ve Yenileme...
Burhaniye Belediyesi’nden Mahallelerde Altyapı ve Asfalt Çalışması
Nilüfer Belediye Başkanı Şadi Özdemir, Kardeş Şehir Zavidovići’yi...